WiFiT3:免费、开源、跨平台的 Wi-Fi 安全审计工具
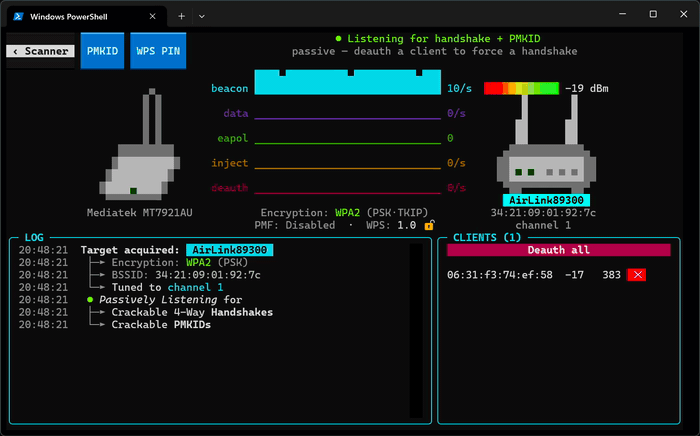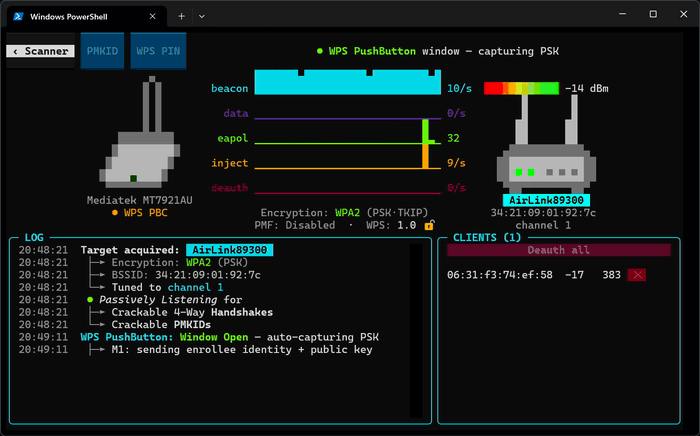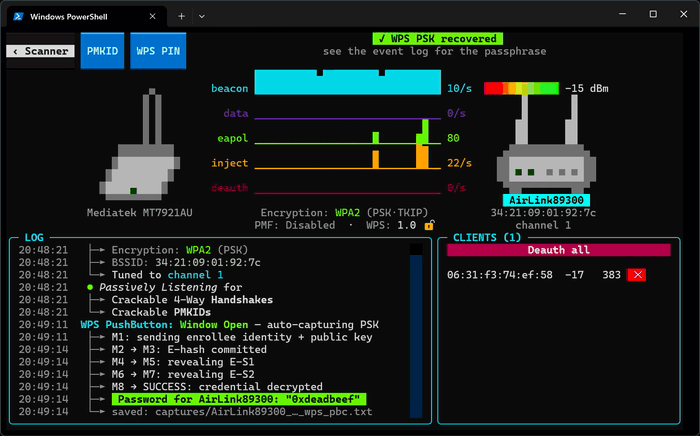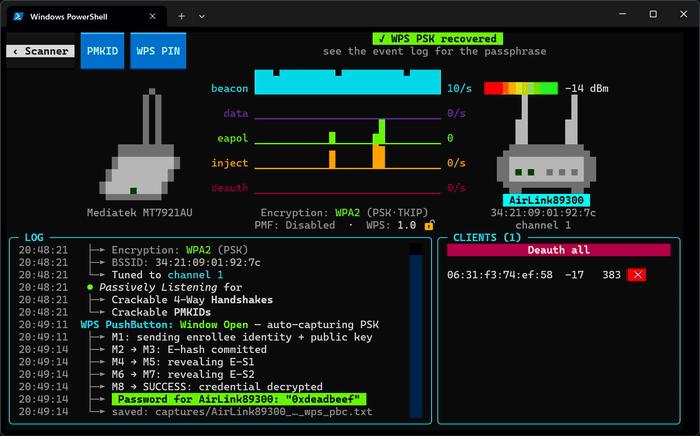
WiFiT3 是一款免费、开源的 Wi-Fi 安全审计工具,可运行于Linux、macOS 与 Windows,基于同一套代码库。它不包装传统工具,而是用纯 Python 重新实现无线协议栈 —— 通过 PyUSB 直接与受支持网卡通信,并用 Textual 提供实时终端界面 —— 因此不依赖 aircrack-ng 或 reaver.
突出优势
- 跨平台且内置驱动。它自带轻量级 Python 无线驱动,通过 USB 批量/控制传输控制网卡,绕开各操作系统的原生 Wi-Fi 协议栈。
- 零传统依赖。纯 Python 加 PyUSB 与 Textual —— 无需任何外部破解套件。
- 实时扫描。信号强度、加密类型与设备信息实时更新,多张网卡可协同抓包。
- 审计产物留存。内置握手包抓取与文件导出,并具备 WPS 与 WEP 安全测试能力。
支持的硬件
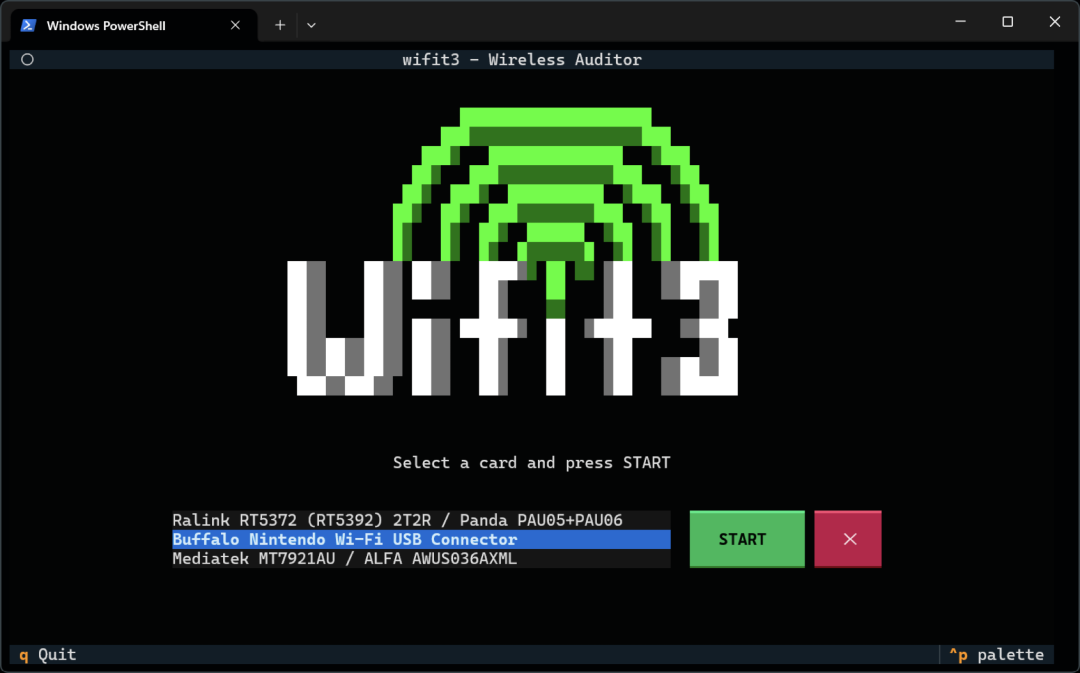
WiFiT3 支持一系列通过 USB 暴露的常见 Wi-Fi 芯片,包括AR9271、MT7612U、MT7921AU、RTL8812AU、RTL8822BU 与 RT3070。多网卡方案可拆分 2.4 GHz / 5 GHz 信道跳频,或指定某张网卡专用于注入。
侦察与分析
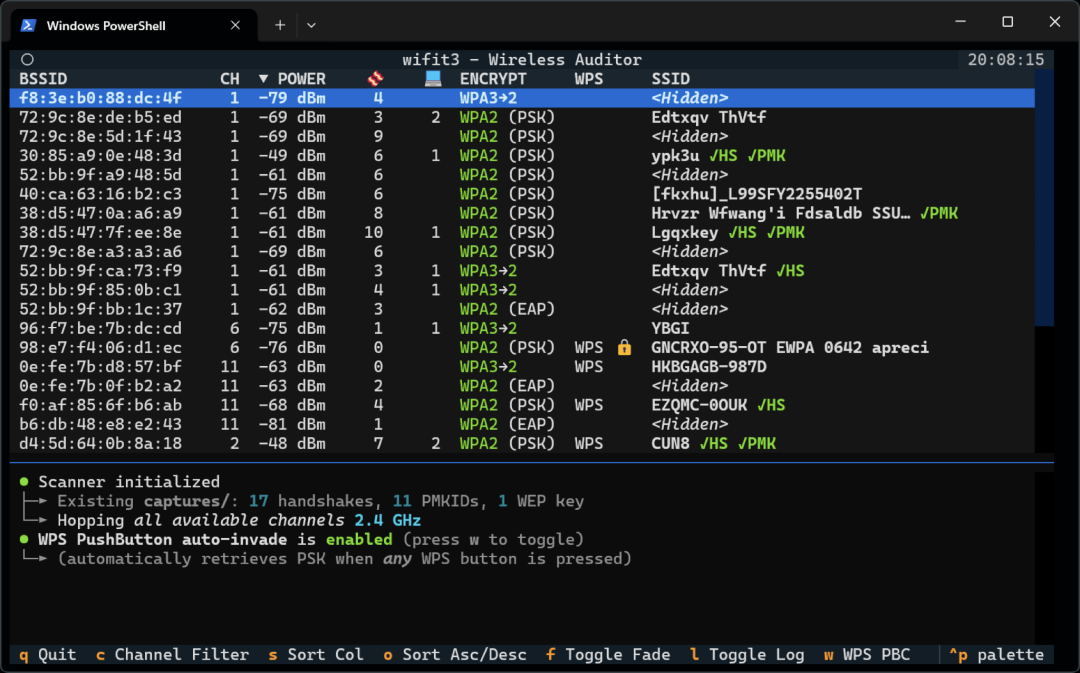
该工具可同时聚合多个网卡的抓包数据,并追踪:
- 多网卡聚合—— 跨网卡同时抓包,并可指定某张网卡专门用于注入。
- 实时扫描—— 2.4 GHz 与 5 GHz 信道跳频、信号强度、加密套件,以及 WPA3/SAE 过渡模式检测。
- AP 与客户端识别—— 厂商与类别识别,以及从 WPS 信标中提取的路由器品牌/型号。
- 隐藏网络去隐藏(VAP)—— 将隐藏的 BSSID 与同类已知可见节点进行关联。
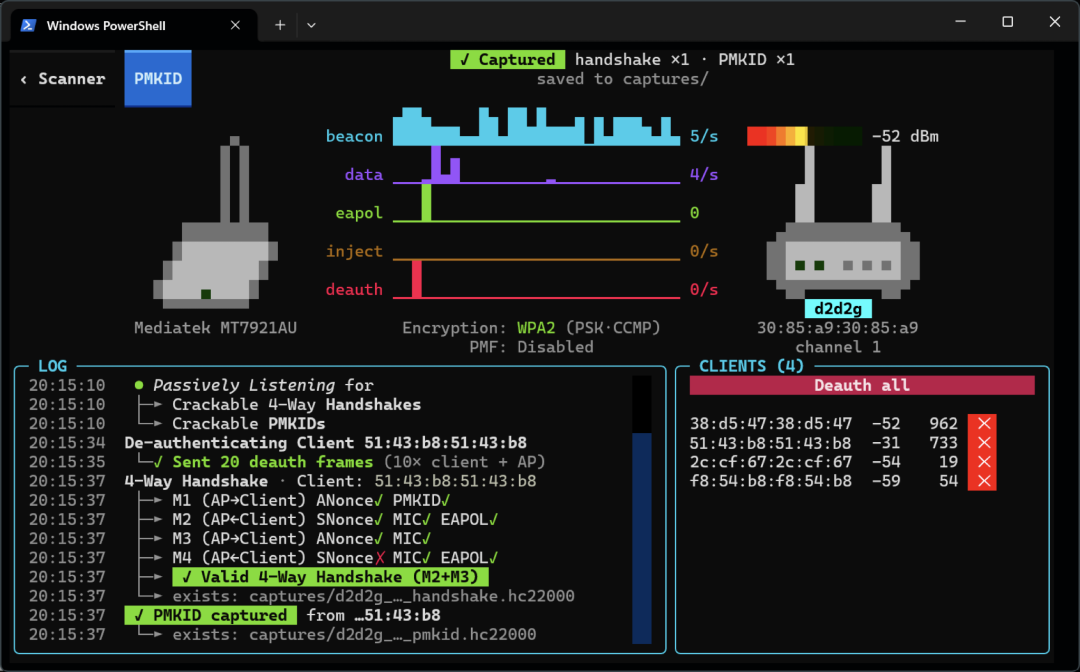
- 数据包面板—— 实时可视化信标、数据、注入与解除认证的数据包速率。
抓取与审计
在抓取方面,WiFiT3 覆盖了标准的授权测试流程:
- WPA/WPA2 握手—— 被动嗅探与定向解除认证,可导出为
.pcap和.hc22000. - PMKID 采集—— PMKID 密钥材料的主动关联与被动嗅探(
.hc22000)。 - EvilTwin WPA3 降级攻击—— 克隆一个 AP,并通过 CSA、BTM 与解除认证将客户端驱离,从而在单网卡或多网卡方案下抓取握手包。
- WPS 破解套件—— PixieDust(Null/Static Secret PRNG 弱点)、PushButton(在物理按键被按下时提取明文 WPA PSK),以及结合已知 PIN 库与锁定监控的 PIN 暴力破解。
- WEP 套件—— 纯 Python 实现的 ARP 重放、ChopChop、伪认证与 PTW 密钥恢复。
首次启动会按操作系统自动初始化配置:Linux 上的 udev 权限与 modprobe 规则,Windows 上的 WinUSB(经 UAC),以及 macOS 上的授权提示 —— 并提供卸载路径以恢复原始驱动。
合规使用
WiFiT3 是一款安全审计工具,旨在用于对你拥有或已获明确授权评估的网络进行授权测试。此处描述的能力仅供了解;请始终在适用法律法规及你的授权范围内操作。
IOTTourChina 将开源物联与连接工具作为设备与对接资源的一部分进行报道。具体细节请以项目官方文档为准。